A transformação digital trouxe ganhos expressivos de eficiência e produtividade, mas também ampliou a quantidade de informações pessoais armazenadas e compartilhadas pelas organizações. Nesse ambiente cada vez mais conectado, os incidentes de segurança deixaram de ser uma preocupação exclusiva das áreas de tecnologia e passaram a representar um desafio para a gestão corporativa. Afinal, até que ponto as empresas estão preparadas para proteger os dados sob sua responsabilidade?
O incidente de segurança recentemente divulgado por um grande hospital em São Paulo reacende essa discussão. Segundo as informações divulgadas, houve acesso indevido a dados pessoais e médicos de pacientes. Outro aspecto que chama a atenção é o intervalo de aproximadamente dois meses entre a identificação do incidente e sua divulgação pública.
Embora esse intervalo não permita avaliar o cumprimento das obrigações legais de comunicação, levanta uma reflexão sobre transparência, agilidade na resposta e gestão de crises. Sem conhecer os detalhes técnicos do episódio ou os mecanismos de proteção adotados pela instituição, não cabe antecipar julgamentos. Mas o caso traz uma pergunta que deveria estar permanentemente na agenda dos executivos: estamos protegendo os dados na mesma proporção em que investimos em tecnologias de segurança?
Nos últimos anos, o avanço das ameaças cibernéticas impulsionou investimentos em inteligência artificial, monitoramento e ferramentas de detecção e resposta a incidentes. Entretanto, adquirir soluções sofisticadas não significa, necessariamente, contar com uma estratégia consistente de proteção da informação. Muitas organizações ainda deixam em segundo plano práticas fundamentais, como conscientização dos colaboradores, gestão de identidades, revisão de permissões e controle de acessos.
A segurança começa justamente por essa base. O princípio do menor privilégio, por exemplo, determina que cada profissional tenha acesso somente aos recursos necessários para desempenhar suas funções. Mas é preciso ir além. Em ambientes que lidam com informações altamente sensíveis, como hospitais e instituições financeiras, não basta controlar quem acessa um sistema. É necessário definir quais dados cada usuário pode visualizar, modificar, copiar ou compartilhar.
No setor de saúde, essa preocupação ganha uma dimensão ainda maior. Prontuários, diagnósticos, prescrições e resultados de exames fazem parte da esfera mais íntima da vida de uma pessoa. Sua exposição indevida pode provocar consequências que ultrapassam prejuízos financeiros e reputacionais, afetando diretamente a privacidade dos pacientes.
Por isso, a proteção deve acompanhar todo o ciclo de vida da informação, combinando controles granulares de acesso, mascaramento de dados, criptografia, proteção de dispositivos e mecanismos de prevenção ao vazamento de informações. Afinal, credenciais legítimas também podem ser comprometidas, e uma autenticação válida não deve significar acesso irrestrito. Modelos como o Zero Trust, baseados na verificação contínua de identidades e contextos de acesso, contribuem para reduzir esses riscos, desde que acompanhados por processos maduros de governança.
Outro ponto essencial é a capacidade de resposta. Nenhuma organização está completamente imune a incidentes cibernéticos. A diferença está na velocidade com que consegue identificar uma ocorrência, dimensionar seus impactos, conter os danos e comunicar as partes envolvidas. Nesse sentido, planos de resposta precisam ser testados regularmente e envolver não apenas as equipes técnicas, mas também as áreas jurídica, de comunicação e a alta liderança.
A cibersegurança, portanto, deve fazer parte das decisões estratégicas dos negócios. Conselhos de administração e executivos precisam compreender que a proteção de dados está diretamente relacionada à continuidade das operações, à reputação e à confiança dos clientes. A Lei Geral de Proteção de Dados (LGPD) reforça essa responsabilidade, mas o compromisso das empresas deve ultrapassar o cumprimento das exigências regulatórias.
A inteligência artificial e a automação continuarão ampliando a capacidade de prevenção e identificação de ameaças. No entanto, nenhuma tecnologia substitui processos bem estruturados, profissionais preparados e uma cultura organizacional comprometida com a segurança. Não adianta investir continuamente em novas ferramentas enquanto persistirem permissões excessivas, dados sem classificação adequada e falhas na gestão de acessos.
Segurança não é apenas impedir que alguém entre em um ambiente digital. É garantir que, mesmo quando alguma barreira falhar, existem mecanismos capazes de limitar os danos e preservar as informações.
Em uma economia cada vez mais orientada por dados, proteger informações significa preservar um dos ativos mais valiosos das organizações: a confiança. E, quando falamos de dados sensíveis, essa responsabilidade ganha uma dimensão ainda maior. Não se trata apenas de proteger sistemas ou atender a exigências regulatórias, mas de cuidar de pessoas que confiam às instituições informações sobre suas vidas, sua saúde e seu futuro.
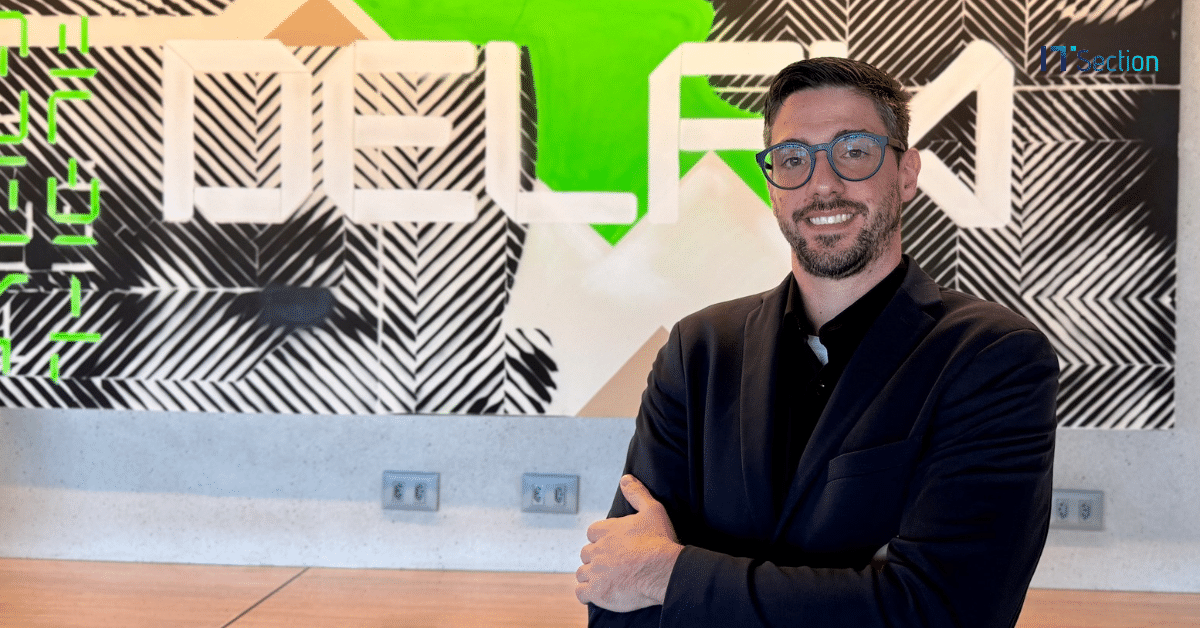
*Por Bruno Ortale, Head de Cibersegurança da Delfia.