A operação criminosa Help TDS utiliza serviços de hospedagem gratuita na web para disseminar golpes de falso suporte técnico. Uma investigação da Infoblox Threat Intel identificou milhares de domínios associados à campanha e constatou que os criminosos conseguem antecipar a criação de infraestrutura maliciosa antes de utilizá-la nos ataques.
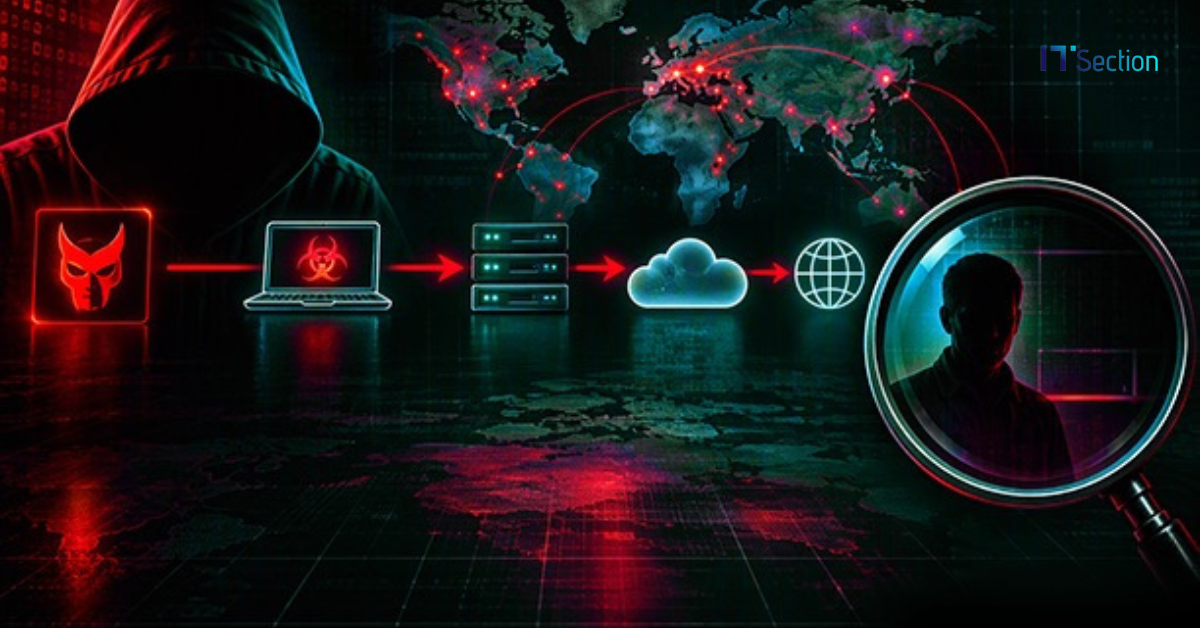
Segundo a pesquisa, o Help TDS está associado ao Hotejka, um programa de afiliados que opera em língua russa e que aparenta ser uma reformulação do ROI777. A operação está ativa desde pelo menos abril de 2017 e direciona usuários a centrais de atendimento fraudulentas, nas quais os golpistas induzem as vítimas a instalar ferramentas de acesso remoto.
O esquema pode permitir que os criminosos obtenham controle sobre os dispositivos das vítimas, ampliando as possibilidades de exploração para além de fraudes financeiras pontuais.
Redirecionamentos levam vítimas a centrais fraudulentas
Um sistema de distribuição de tráfego, conhecido pela sigla TDS (Traffic Distribution System), encaminha visitantes para diferentes destinos com base em critérios como localização geográfica e tipo de dispositivo. No Help TDS, esse mecanismo direciona usuários provenientes de sites comprometidos, anúncios maliciosos, redes sociais e mensagens de spam para páginas de falso suporte técnico.
A persistência da operação é um dos aspectos destacados pela Infoblox. Mesmo após anos de atividade, o grupo continua adaptando sua infraestrutura e utilizando diferentes formatos para alcançar possíveis vítimas.
Em junho de 2026, pesquisadores da empresa rastrearam uma cadeia de redirecionamentos até uma central fraudulenta. Durante a interação, um falso atendente orientou os pesquisadores a remover um bloqueio do navegador e a baixar o UltraViewer, ferramenta legítima de acesso remoto que, nesse contexto, poderia ser utilizada para conceder aos criminosos controle sobre o computador.
“É comum associar golpes de falso suporte técnico à venda de serviços antivírus desnecessários e a fraudes pontuais com cartões de crédito. No entanto, os golpes atuais envolvem ataques complexos de engenharia social, que permitem aos criminosos obter acesso irrestrito aos dispositivos e continuar explorando as vítimas muito depois do primeiro contato telefônico”, afirma Renée Burton, vice-presidente do Infoblox Threat Intel.
Hotejka amplia infraestrutura com páginas na nuvem
Desde abril de 2026, o Hotejka passou a utilizar o Cloudflare Pages para criar centenas de páginas diariamente. Em seis meses, a Infoblox Threat Intel identificou mais de 20 mil domínios associados à operação e outros 10 mil páginas aparentemente utilizadas para phishing ou como iscas para atrair vítimas.
A investigação também identificou uma oportunidade para antecipar a detecção das ameaças. Atualmente, os pesquisadores conseguem identificar domínios aproximadamente sete dias antes de sua utilização nas campanhas, ampliando o tempo disponível para aplicar medidas de proteção.
Entre os clientes da Infoblox que utilizam soluções em nuvem, a exposição a esses domínios chegou a atingir 4% em um único dia. Em setembro de 2026, o índice caiu para menos de 0,5%, segundo a empresa.
A pesquisa completa está disponível no blog da Infoblox Threat Intel.